透過手機的藍牙功能接駁耳機,或是以藍牙傳送鈴聲、相片給好友,都是我們常用的功能。但原來以手機使用藍牙傳輸資訊,存在著被黑客入侵手機的危機。日前芬蘭網絡保安機構 F-Secure 指 HTC 智能手機的藍牙裝置存在保安漏洞,網絡攻擊者可利用預載 Windows Mobile 6 或 Windows Mobile 6.1 操作程式的手機,以藍牙潛入系統,或植入惡意程式盜取個人資料。
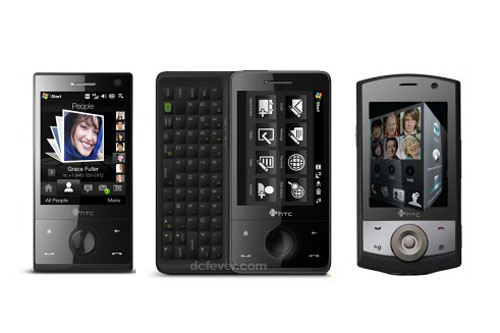
F-Secure 資料顯示,該保安漏洞於今年一月份被發現,漏洞源於 HTC 研發的第三方軟件,其允許攻擊者利用遠端入侵藍牙檔案管理(OBEX FTP)伺服器驅動程式,經由開放的藍牙傳輸及已啟動的藍牙檔案共享功能進行襲擊。此漏洞只存在於 HTC 數款手機,當中 HTC Touch Pro、Touch Diamond 及 Touch Cruise 於本港有售。至於使用 Windows Mobile 5 操作程式的同廠手機、其他 Windows Mobile 手機牌子及最新型號 Touch Pro2 及 Diamond2 則不受影響。
F-Secure 保安實驗室資深保安事故應變經理謝榮輝表示,不法份子只要瞄準手機型號,借助藍牙保安漏洞,便可潛入沒有設定密碼的手機,進行偷襲手機。他們更可在用戶不知情的情況下植入木馬程式,從而盜取檔系統內的檔案、電郵、電話簿聯絡人、相片,及瀏覽記錄等個人敏感資料。
事實上,作為用家的我們,理應時刻提高手機保安意識,不應接受不明來歷者的藍牙連接請求、使用藍牙後應即時關上,並設定密碼,以保護手機內的個人資訊。
查詢:http://www.f-secure.com/weblog